【元ITエンジニア全盲のEYESMANが直伝!最新サイバー脅威から自衛する「データ保護・情報漏洩対策」7つの必須テクニック】
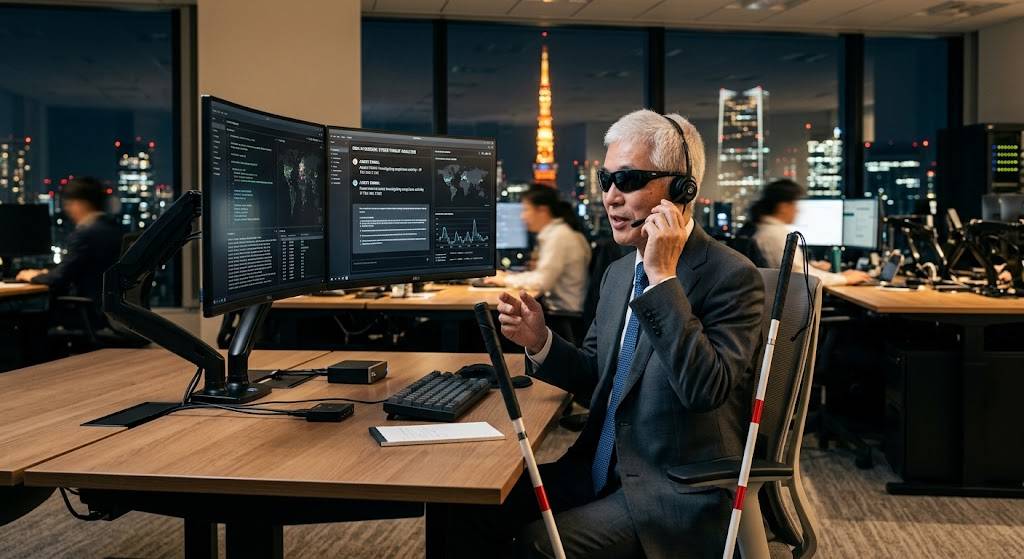
皆さんおはようございます。 元ソフトウェアエンジニアのEYESMANです。私は現在、 全盲の視覚障害者となっておりますが、 IT技術やAIを駆使して様々な毎日のタスクをこなしています。 皆様も一番不安なのは、 現在猛威を振るっている情報漏洩やサイバーセキュリティの問題だ と思われます。今日はそんな中で、 自分ひとりでもできる自衛策として「 自分自身のデータの守り方7選」を、 技術的背景と具体的な効果を含めて解説いたします。
①ID・パスワードの自動保存をオフにし、 ブラウザに記憶させない
Google ChromeやSafariなどのウェブブラウザには、 ログイン情報を利便性のために自動保存する機能( Credential Management API)が標準搭載されています。しかし、 万が一PCやスマホがマルウェア( 特にInfoStealerと呼ばれる情報窃取型ウイルス) に感染した場合、 ブラウザ内の暗号化データベースからマスターキーごと暗号化解除 され、 すべてのIDとパスワードが一瞬で盗み出されるリスクがあります 。対策として、ブラウザでのパスワード自動記憶設定(Auto- fill)をオフにし、ログイン時は面倒でも都度手入力するか、 あるいはBitwardenや1Passwordなどの高度な暗 号化(AES-256) を備えた独立型パスワードマネージャーと多要素認証(MFA / Multi-Factor Authentication)を組み合わせて管理します。 これにより、 端末感染時の全アカウント一括漏洩を確実に防止できます。
② クレジットカード情報はサイトや端末に記憶させず毎回手入力する
ECサイトや決済フォームでカード番号を記憶させると、 SQLインジェクションやWebスキミング( Magecart攻撃) といったWebサイト側の脆弱性を突いた攻撃、 または端末内のキーロガー感染によってカード情報やCVV( セキュリティコード)が流出します。決済情報の自動保存を避け、 都度入力(Manual Entry)を行うか、 あるいは決済ごとに一時的な番号を発行するバーチャルカード( Virtual Credit Card)を活用します。これにより、 もし利用先サイトがデータベース侵害(Data Breach)に遭っても、 本物のカード情報が漏洩して不正利用被害に遭うのを根本から遮断 できます。
③AIサービス利用時は自動学習(Opt-Out) の設定変更または有料版を活用する
ChatGPTやClaudeなどの生成AIサービスを初期設定 のまま利用すると、 入力したプロンプトや機密データがモデルの再学習( Machine Learning Training)に使用され、 第三者の出力結果として間接的に情報漏洩するインシデントが発生 するリスクがあります。対策として、 設定画面から学習利用を拒否するオプトアウト(Data Opt-Out)を設定するか、 データプライバシーとオプトアウトが保証されているChatGP T Plus/Team/ Enterpriseなどの有料上位プラン、 あるいはAPI経由での利用に切り替えます。これにより、 業務上のテキストやプライベートなデータをAIに入力しても、 AIの学習データとして外部に流出する心配がなくなります。
④サーバーやクラウドストレージはセキュリティ水準(暗号化・ ISO認証)で選ぶ
個人データやバックアップを保管するサーバーやクラウドを選択す る際、コストだけで選ぶと、 通信の未暗号化やアクセス制御の甘さからゼロデイ攻撃や不正アク セス(Unauthorized Access)を受け、保管データ全体が漏洩・ 破壊される危険性があります。サーバー選定では、 エンドツーエンド暗号化(E2EE / End-to-End Encryption)に対応しているか、ISO/IEC 27001(ISMS認証)やSOC 2などの国際的セキュリティ認証を取得しているか、SOC( Security Operations Center) による24時間監視体制があるかを基準に厳選します。 信頼性の高いインフラ(AWS、Google Cloud、ProtonDrive等)を選択することで、 強力なファイアウォールやWAF(Web Application Firewall)に護られ、 ランサムウェア等の脅威から重要なデータを完封保護できます。
⑤ スマホやPC内に個人情報に繋がる写真データを保存せず即時隔離 する
マイナンバーカード、運転免許証、パスポート、 クレジットカードが写った写真やスクショを端末のローカルストレ ージや標準クラウドフォト(iCloud/ Googleフォトなど)に放置しておくと、スマホの紛失・ 盗難時や、不正アプリによるストレージ権限(Storage Permission)の悪用によって個人識別情報(PII / Personally Identifiable Information)が完全に漏洩し、 なりすまし犯罪に悪用されます。 個人情報が含まれる画像データは撮影後に端末やクラウドから速や かに削除し、 どうしても保存が必要な場合は暗号化されたローカルの外部ストレ ージ(暗号化USBドライブ等)や、ゼロ知識暗号化(Zero- Knowledge Encryption) が採用されたセキュアコンテナに隔離保存します。これにより、 スマホやPCが物理的・ネットワーク的に侵入されても、 最重要情報の漏洩を物理的に回避できます。
⑥偽装メールやフィッシング攻撃を見極め、 不審なリンクや添付ファイルを開かない
悪徳ハッカーが送ってくる偽装メール(Phishing / Spear Phishing)被害を徹底的に防止するため、 差出人の表示名だけを信じるのではなく、メールヘッダー( 送信元ドメインのDKIM/SPF/DMARC認証状態) を正しく判断し、 ドメインが偽称されているメールや不審なHTMLメール内のリン クは絶対にクリックしない運用を徹底します。 未知の添付ファイル(特にzipやexe、 マクロ付きOfficeファイル)は開かず直ちに破棄( Drop)することで、 端末への悪意あるマルウェア感染の入口を完全に封鎖します。
⑦資産防衛のためオンライン口座と隔離し、 決済用口座は限定額のデビットカード運用にする
あまりにも現在のような深刻なサイバー攻撃が続くと、 将来的にネット銀行などの仕組み自体が安心して使えなくなるリス クがあります。 資産の大部分はネットから完全に遮断されたオフライン口座( 定期的に窓口やATMで現金を直接扱う口座)に預けておき、 日常生活やネット決済用には別口座のデビットカードのみを使用し ます。その決済口座には「 万が一事故に巻き込まれて失っても生活が止まらない金額( 例えば10万円程度)」だけを入れておく運用を行うことで、 オンラインからの全財産強奪リスクを物理的かつ確実に遮断できま す。
世の中が便利になればなるほどサイバーセキュリティの脅威は深刻 化し、 技術の発展に伴ってハッカー側も生成AIや高度な攻撃手法をさら に研ぎ澄ませています。何でも便利になり、 コンピューターやAIに依存していくことが、 本当に人間にとっての進化であり幸せなのでしょうか。「 AIが未来を救う」 という甘い幻想が終わろうとしている今だからこそ、 自分の大切な情報と資産は人任せにせず、 自分自身の正しい知識と対策で力強く守り抜きましょう。
Google ChromeやSafariなどのウェブブラウザには、
②
ECサイトや決済フォームでカード番号を記憶させると、
③AIサービス利用時は自動学習(Opt-Out)
ChatGPTやClaudeなどの生成AIサービスを初期設定
④サーバーやクラウドストレージはセキュリティ水準(暗号化・
個人データやバックアップを保管するサーバーやクラウドを選択す
⑤
マイナンバーカード、運転免許証、パスポート、
⑥偽装メールやフィッシング攻撃を見極め、
悪徳ハッカーが送ってくる偽装メール(Phishing / Spear Phishing)被害を徹底的に防止するため、
⑦資産防衛のためオンライン口座と隔離し、
あまりにも現在のような深刻なサイバー攻撃が続くと、
世の中が便利になればなるほどサイバーセキュリティの脅威は深刻